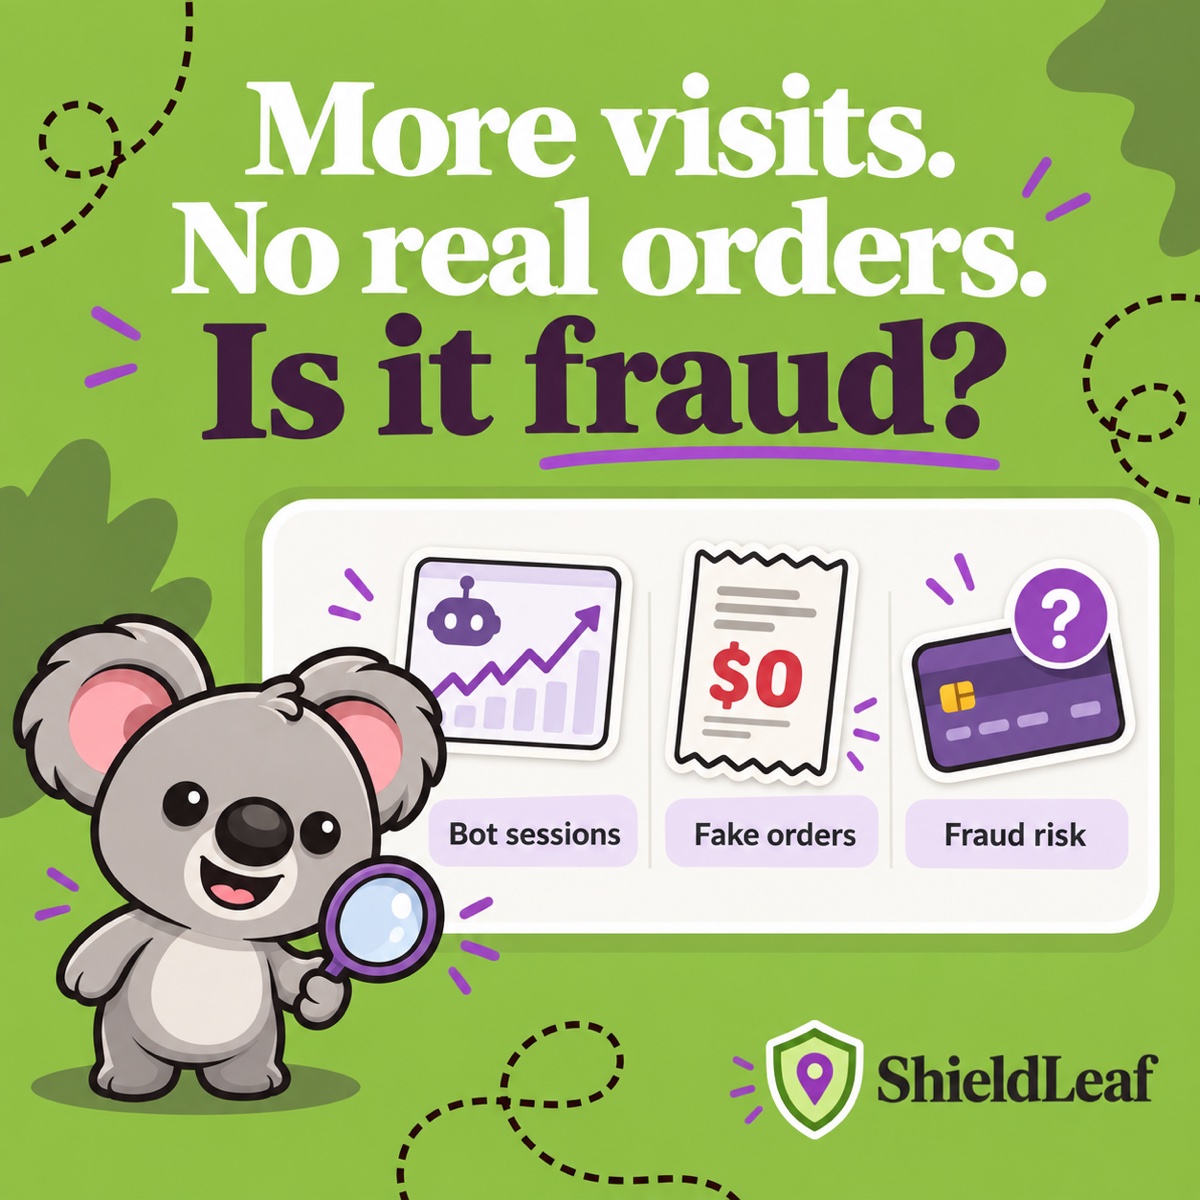
Davantage de visites sans ventes supplémentaires peut indiquer une navigation automatisée. Une vague de commandes suspectes signifie que quelqu’un, ou quelque chose, valide des passages en caisse. La fraude au paiement concerne la transaction elle-même. Ces signaux peuvent se recouper, mais un pic de trafic ne prouve pas à lui seul qu’une carte a été volée ou qu’une commande est frauduleuse.
La prochaine étape utile consiste à repérer où se produit l’activité, puis à choisir une réponse. Si cette vérification révèle un trafic indésirable récurrent provenant d’un pays que vous ne desservez pas, ShieldLeaf vous permet de prévisualiser et d’activer une règle par pays. Vous pouvez traiter ce problème d’accès à la boutique tout en examinant séparément les commandes suspectes.
La réponse rapide de Leafy
Vérifiez les visites dans Analyses de données, les commandes suspectes dans Commandes et le risque de paiement dans l’analyse de fraude de la commande. Si les visites indésirables proviennent régulièrement d’un pays non desservi, utilisez ShieldLeaf pour décider de ce que ces visiteurs verront ensuite.
Partez du signal que vous avez réellement
| Signal | Ce qu’il vous indique | Première réponse |
|---|---|---|
| Visites de robots | Shopify a classé les visites comme probablement automatisées | Comparer les tendances du trafic et les pays |
| Fausses commandes présumées | Les commandes contiennent des informations répétées, peu plausibles ou inattendues | Vérifier les commandes, les produits et le statut du paiement |
| Risque de fraude au paiement | Une commande admissible présente des indicateurs de risque ou une recommandation de fraude | Examiner l’analyse Shopify avant de traiter la commande |
| Trafic indésirable récurrent par pays | Le problème d’accès suit un schéma géographique | Prévisualiser une règle ShieldLeaf ciblée sur ce pays |
Un robot d’exploration peut visiter la boutique sans commander. Un usage abusif et automatisé du passage en caisse peut créer des commandes. Une personne peut aussi passer une commande frauduleuse sans provoquer de pic notable de visites. Le pays aide à décider de l’accès, mais ne permet pas d’établir la légitimité d’une commande.
Examinez les rapports avant de parler de fraude
Ouvrez un rapport sur les visites dans Analyses de données → Rapports. Lorsque le rapport le permet, ajoutez Visite humaine ou de robot et comparez le pays, la page de destination et le référent sur les mêmes dates. Vérifiez si une campagne, une couverture médiatique ou des tests autorisés expliquent le changement.
La mise à jour Shopify de septembre 2026 sur la mesure des visites exclut par défaut les visites de robots identifiées des rapports liés aux visites. Elle modifie aussi la manière de mesurer les visites. Prenez des périodes postérieures à la mise à jour comme référence et conservez le même réglage de filtre. Une variation des visites ou du taux de conversion entre des périodes situées de part et d’autre de cette mise à jour peut refléter un changement de mesure, même si le total des commandes et des ventes reste stable.
Le filtrage vous aide à comprendre les visites. Une règle ShieldLeaf constitue l’étape suivante lorsque vous avez décidé que les visiteurs d’un pays donné doivent voir une page de blocage ou être redirigés.
Examinez les commandes suspectes une par une
Shopify cite les vagues de commandes gratuites, les coordonnées client suspectes répétées et la création inhabituelle de profils clients parmi les signes possibles d’activité de robots. Ce sont des indices à examiner.
Par exemple, une série inattendue de commandes à 0 € peut provenir d’un produit proposé gratuitement par erreur. Vérifiez le prix du produit, les réductions, les détails de la commande et le statut du paiement avant de supposer un abus. Shopify précise aussi que les tentatives présumées de test de cartes peuvent ne pas apparaître parmi les paiements abandonnés : une liste vide ne permet donc pas de trancher.
Pour une commande par carte de crédit admissible, ouvrez Commandes, sélectionnez la commande et examinez le Risque lié à la commande. Le guide Shopify sur l’analyse de fraude explique que les indicateurs disponibles peuvent inclure la vérification de l’adresse, les contrôles du code de sécurité de la carte et une activité inhabituelle de l’appareil ou du réseau. Tenez compte de la recommandation globale et de l’étape suivante plutôt que de décider à partir d’un seul écart de localisation.
Certaines commandes, notamment les commandes gratuites, ne reçoivent pas de recommandation de fraude. Examinez l’activité suspecte avant de traiter la commande et faites appel à votre prestataire de paiement si le problème concerne des tentatives de paiement répétées ou des tests de cartes. Menez cette vérification en parallèle de votre décision sur l’accès par pays.
Transformez le schéma géographique en règle ShieldLeaf
Supposons que votre vérification révèle des visites indésirables répétées provenant d’un pays extérieur à votre marché. Les commandes des marchés que vous desservez semblent normales. Il vous faut une limite d’accès à la boutique pour ce pays.
Dans ShieldLeaf :
- Activez l’intégration d’application ShieldLeaf dans votre thème Shopify.
- Ouvrez Blocked countries (pays bloqués) et sélectionnez le pays repéré.
- Dans Blocked visitor experience (expérience du visiteur bloqué), choisissez Show a blocked-access page (afficher une page de blocage) et rédigez un message clair. Choisissez plutôt une redirection si vous disposez d’une destination alternative utile.
- Utilisez l’aperçu privé pour vérifier l’expérience avant d’activer la protection.
- Activez la protection. Si votre offre comprend les journaux d’activité, examinez les visites bloquées récentes pour confirmer que la règle sélectionnée correspond au trafic.
L’offre Free comprend un pays bloqué actif, une page de blocage ou une redirection et l’aperçu. Pro ajoute un nombre illimité de pays, des groupes et préréglages de pays, ainsi que les journaux d’activité. La configuration normale ne nécessite aucune modification du code du thème. Ces contrôles vous permettent de commencer par le pays identifié lors de votre vérification et d’élargir la règle lorsque les éléments observés le justifient.
La règle s’applique aux visiteurs de ce pays, y compris aux clients légitimes qui s’y trouvent. Choisissez un pays que vous avez une raison claire d’exclure. Continuez à examiner le risque transactionnel sur la base de ses propres indices et gardez à l’esprit que les VPN ou les proxys peuvent influer sur la détection de la localisation.
Votre premier résultat est une expérience de blocage testée pour la région indésirable. ShieldLeaf transforme un schéma récurrent par pays en décision d’accès à la boutique que vous pouvez gérer : choisissez le pays, prévisualisez le résultat, puis appliquez la règle.